OpenShell é um projeto open source da NVIDIA para executar agentes de IA dentro de um ambiente com permissões explícitas. Minha leitura é direta: ele vale um piloto quando o agente precisa ler arquivos, chamar APIs ou usar credenciais, mas não pode receber uma chave mestra só porque o prompt pede para “ter cuidado”. O projeto não torna um agente correto.
OpenShell é um projeto open source da NVIDIA para executar agentes de IA dentro de um ambiente com permissões explícitas. Minha leitura é direta: ele vale um piloto quando o agente precisa ler arquivos, chamar APIs ou usar credenciais, mas não pode receber uma chave mestra só porque o prompt pede para “ter cuidado”.
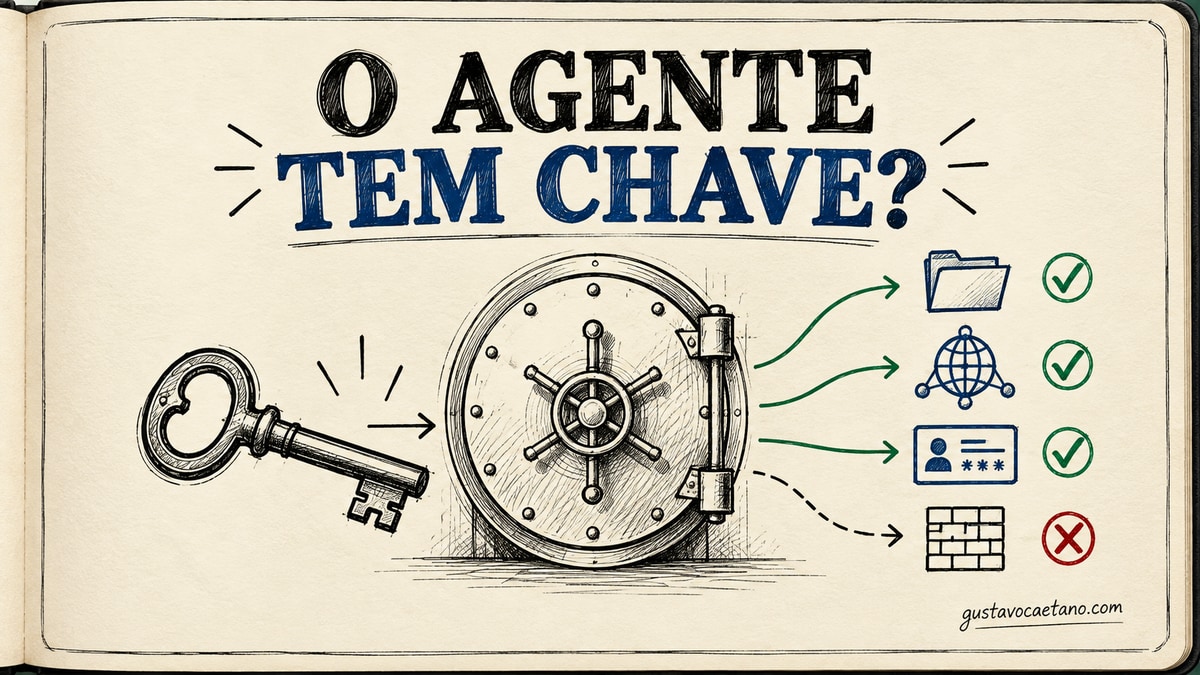
O projeto não torna um agente correto. Ele tenta reduzir o estrago quando o agente erra, interpreta mal uma instrução ou encontra uma página hostil. A diferença é importante para qualquer empresa que esteja saindo da demonstração e começando a ligar um agente a documentos, sistemas e clientes.
Três conclusões orientam a análise:
- Prompt é orientação; permissão técnica é controle.
- Um sandbox útil começa com pouco acesso e amplia somente o necessário.
- Registro de ações ajuda a revisar um incidente, mas não substitui uma regra de negócio bem escrita.
Em uma frase: o que o OpenShell faz?
O OpenShell cria um ambiente isolado para um agente operar e aplica políticas sobre arquivos, processos, rede e credenciais. Em vez de entregar ao agente todo o computador ou todas as variáveis de ambiente, a equipe declara o que ele pode acessar e por quais caminhos.
A imagem mais simples é a de uma pessoa que chega para trabalhar em um escritório. Ela não precisa da chave de todas as salas, do cofre e do servidor de e-mail para revisar uma planilha. Precisa apenas da sala, da pasta e das ferramentas da tarefa. O OpenShell tenta transformar essa separação em regra executável.
No repositório oficial, a NVIDIA descreve quatro áreas de política: sistema de arquivos, processos, rede e provedores de credenciais. A política não garante que a resposta do agente esteja certa. Ela delimita o que ele consegue fazer enquanto tenta produzir essa resposta.
Por que o projeto está chamando atenção agora?
O OpenShell publicou a versão estável v0.1.2 em 28 de setembro de 2026. No mesmo dia, a NVIDIA anunciou a Open Agent Safety Platform, uma proposta que combina o runtime aberto OpenShell com o Sentry, uma camada de referência ligada ao hardware da empresa.
Há dois sinais diferentes aqui. O primeiro é técnico: a versão 0.1.x marca uma cadência estável e novas primitivas de isolamento, segundo o README do projeto. O segundo é de mercado: agentes deixaram de ser apenas interfaces de conversa e começaram a receber tarefas com acesso a arquivos, navegadores, ferramentas e tokens. Quanto maior a capacidade de agir, mais caro fica tratar segurança como um parágrafo no prompt.
Em 29 de setembro de 2026, o GitHub mostrava 9.898 estrelas e 1.367 forks para o repositório. Isso mede atenção pública em uma data, não receita, suporte, disponibilidade ou adequação para um processo crítico. Eu evitaria usar esse número como argumento de compra.
Qual problema ele resolve e para quem?
O OpenShell faz sentido para uma equipe que já decidiu usar um agente autônomo ou semiautônomo e precisa limitar a superfície de ação. Um caso inicial pode ser um agente que resume documentos de uma pasta aprovada e consulta uma API específica para montar um relatório interno. Ele não precisa navegar pela rede inteira, alterar arquivos de origem ou reutilizar um token em outro destino.
O projeto também conversa bem com a ideia de três rastros para confiar em um agente: resultado, ação e limite. O resultado continua sendo avaliado pela pessoa ou pelo sistema dono do processo. A ação precisa ficar registrada. E o limite impede que uma tarefa aparentemente simples escape para recursos que não fazem parte dela.
Eu não começaria pelo OpenShell se a empresa ainda não sabe qual tarefa quer automatizar. Antes do sandbox vem uma decisão mais básica: qual trabalho é repetitivo, reversível e tem um dono que sabe reconhecer uma entrega aceitável? Segurança não conserta um processo que ninguém definiu.
Como funciona por dentro, sem complicar?
O README do projeto explica que cada agente roda em um sandbox. Controles do sistema restringem acessos a arquivos e chamadas de sistema; conexões de rede passam por uma checagem de política; e credenciais podem ficar ligadas a destinos autorizados, em vez de aparecerem como segredo livre dentro do ambiente.
As políticas são arquivos YAML declarativos. Algumas permissões, como arquivos e processos, ficam travadas quando o sandbox nasce. Outras, como rede e provedores, podem ser atualizadas se a nova política for validada. A documentação também descreve uma etapa de verificação formal para sinalizar uma mudança que abriria um host novo, uma credencial ou um método de API antes de aplicá-la.
Essa arquitetura não é uma promessa de invulnerabilidade. Uma lista de destinos autorizados pode estar errada. Um dado permitido pode conter informação sensível. Um agente pode produzir uma decisão ruim mesmo obedecendo à política. O ganho é tornar essas escolhas visíveis e menores, não eliminar responsabilidade.
Como instalar e testar com segurança?
O projeto documenta suporte para Linux, macOS em Apple Silicon e Windows com WSL 2 experimental, além de Docker, Podman ou virtualização do host. Eu seguiria a instalação oficial e usaria uma máquina ou ambiente de teste sem dados reais.
- Criaria uma pasta com três arquivos sintéticos e uma credencial de teste que não funciona fora daquele laboratório.
- Instalaria a versão analisada e criaria um sandbox vazio:
openshell sandbox create --name piloto. - Liberaria somente leitura para a pasta de exemplo e acesso a um endpoint de teste.
- Pediria ao agente um resumo e tentaria fazê-lo abrir outro diretório ou chamar outro destino.
- Destruiria o sandbox depois do teste e revisaria os eventos e as permissões pedidas.
O comando aparece na documentação, mas eu não executei este teste neste artigo. A sequência é um piloto recomendado, não uma certificação. Para agentes que mexem com contratos, pagamentos, dados pessoais ou produção, eu começaria com dados sintéticos e aprovação humana fora do sandbox.
Quais são os pontos fortes e as limitações?
O ponto forte é deslocar a proteção para fora da conversa com o modelo. Isso reduz a dependência de o próprio agente obedecer uma instrução complexa no momento em que encontra uma exceção. Outro ponto é o uso de políticas que podem ser revisadas como parte do trabalho de engenharia.
O limite está justamente onde muitos projetos falham: configurar permissões é trabalho. A equipe precisa saber quais arquivos, endpoints, binários e ações a tarefa exige. Uma regra ampla demais devolve o risco original. Uma regra estreita demais paralisa o agente e pode levar o time a liberar acesso no impulso.
Para quem usa skills de agentes, eu combinaria a ferramenta com a revisão de instruções e dependências abordada em SkillSpector para segurança de skills. Uma skill maliciosa, uma política permissiva e uma credencial ampla são camadas de risco diferentes. Nenhuma delas resolve as outras sozinha.
Quais são as melhores alternativas?
OpenShell: é open source sob Apache-2.0 e reúne políticas de sandbox, rede e provedores. Eu o avaliaria para agentes com acesso delimitado. A contrapartida é uma operação técnica ainda jovem, que exige desenhar e manter as permissões.
Sandbox do provedor de nuvem: é um serviço gerenciado, com controles que variam por produto e por conta. Ajuda equipes já padronizadas numa nuvem, mas traz menos portabilidade e dependência maior do fornecedor.
Contêiner simples: oferece um isolamento básico e pode ser suficiente para testes sem segredos e sem rede aberta. É mais barato para começar, mas não substitui uma política detalhada de credenciais, arquivos e destinos.
Revisão humana sem autonomia: deixa cada ação relevante para aprovação de uma pessoa. É o caminho mais lento, mas costuma ser o mais adequado para tarefas novas ou de alto impacto. O limite é não escalar decisões repetitivas.
Eu não escolheria apenas pela licença. Apache-2.0 permite uso e modificação sob seus termos, mas a conta real inclui ambiente, observabilidade, manutenção de políticas e tempo para investigar exceções. Gratuito para baixar não significa gratuito para operar.
O que o roadmap revela?
O OpenShell mantém um board público de roadmap e RFCs. Ele é útil para entender assuntos em discussão, mas não deve ser lido como calendário de entrega. No momento da pesquisa, o próprio repositório indica extensibilidade, múltiplos drivers de computação e guias para políticas, gateways e provedores como frentes centrais.
Eu acompanharia três sinais antes de colocar uma parte importante da operação nesse runtime: estabilidade das versões, clareza das matrizes de suporte e qualidade dos exemplos de recuperação quando a política bloqueia uma ação legítima. Segurança boa que ninguém consegue operar vira uma exceção permanente.
Minha análise: eu testaria agora?
Eu testaria o OpenShell para um agente com uma tarefa concreta, poucos dados e caminho reversível. Minha regra seria a da chave, da porta e do recibo.
A chave pergunta qual credencial o agente realmente precisa. A porta pergunta quais arquivos, comandos e destinos são necessários para a tarefa. O recibo pergunta como a equipe descobrirá o que o agente tentou fazer, o que foi permitido e o que foi bloqueado. Se uma dessas respostas estiver vaga, o piloto ainda não está pronto para ganhar mais acesso.
O erro comum é começar pela ferramenta e acabar liberando tudo para “ver se funciona”. Eu faria o contrário: definiria um resultado aceito, deixaria uma única ação valiosa disponível e registraria cada pedido de ampliação. Só depois de algumas execuções úteis eu acrescentaria outra porta.
Perguntas rápidas
O OpenShell é gratuito?
O código do OpenShell usa licença Apache-2.0. Baixar e modificar o software não cobra licença do projeto, mas a operação pode envolver computação, infraestrutura, manutenção e revisão humana.
O OpenShell deixa um agente seguro?
Ele cria limites técnicos para o ambiente do agente. Não garante respostas corretas, nem substitui regras de negócio, teste de qualidade, gestão de identidade ou aprovação humana em ações sensíveis.
Posso usar OpenShell com Codex ou outros agentes?
O projeto cita fluxos para agentes como Codex, Claude Code, GitHub Copilot CLI, Hermes e OpenCode. A compatibilidade concreta deve ser conferida na versão, no sistema operacional e no driver de computação escolhido.
Preciso usar hardware da NVIDIA?
O OpenShell é software aberto e a NVIDIA informa que pode ser estendido para plataformas de terceiros. O Sentry é uma camada distinta da plataforma de referência ligada a hardware NVIDIA. Não são a mesma exigência de instalação.
Fontes e data de corte
Dados consultados até 29 de setembro de 2026. Usei o repositório e README do OpenShell, a release v0.1.2, a documentação de instalação e o anúncio oficial da NVIDIA. Métricas de estrelas e forks são um retrato do GitHub nesta data. Não executei o produto em produção nem avaliei um incidente real.
Eu acompanho ferramentas como esta porque a discussão sobre agentes deixa de ser abstrata quando permissões, dados e decisões entram no mesmo fluxo. Se você quer levar esse debate sobre IA, inovação e futuro do trabalho para o seu evento, conheça minhas palestras sobre inteligência artificial. Se prefere receber uma análise como esta toda semana, assine minha newsletter no Substack.
Quer transformar esta ideia em uma palestra, workshop ou advisory conectado ao desafio da sua empresa?